SCS評価制度とは?社員8人の町工場に届いた「★3提示要請」の話【第1話】
 toy
第1話:取引先からの一通のメール — SCS評価制度とは?中小企業に何が起きるのか
連載「社員8人の町工場、SCS評価制度★4への道」第1話
この記事でわかること
- SCS評価制度は、経済産業省・IPAが2026年度に開始した、企業のセキュリティ対策を★1〜★5で「見える化」する国の制度です
- 制度に法的な強制力はありませんが、サプライチェーン(取引の連鎖)に入っている限り、従業員10人未満の会社も対象であり、取引先から「★3以上」の提示を求められるケースが今後増えていきます
- 専門人材がいない小さな会社でも、★3は1〜2年の取り組みで取得できる水準に設計されています。この連載では、社員8人の町工場が★3、そして★4を取得するまでの道のりをすべて公開します
プロローグ:ある日、突然。
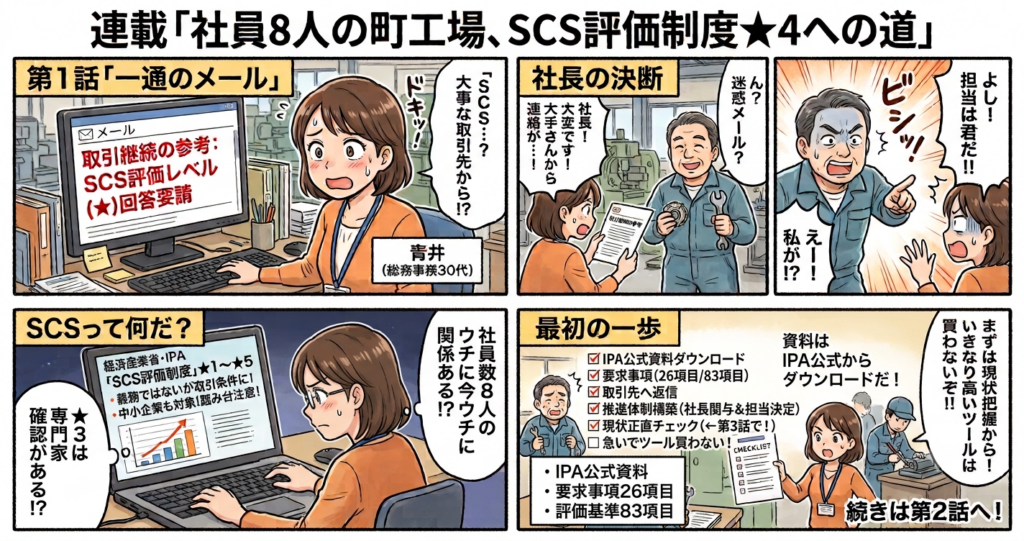
金曜日の午後3時。週末前の事務仕事を片づけていたわたしのメールボックスに、その一通は届いた。
差出人は、うちの売上の4割を支える大手取引先の調達部門。件名にはこうあった。
「お取引先さまにおけるSCS評価制度への対応状況のご確認について」
……エスシー、エス?
本文を読む。「昨今のサプライチェーンを狙ったサイバー攻撃の増加を受け」「貴社のSCS評価制度における評価レベル(★)を、下記フォームよりご回答ください」「今後のお取引継続の参考とさせていただきます」。
お取引継続の参考。
その一文だけ、太字で書いてあるように見えた。
申し遅れました。わたしは青井(あおい)、従業員8名の金属部品加工会社「マツダ精工」の総務担当。経理も労務も電話番も、社長の弁当の発注も担当している、いわゆる「なんでも屋」だ。パソコンは人並みに使えるが、セキュリティの知識といえば「怪しいメールは開かない」くらいしかない。
工場に降りて、社長に印刷したメールを見せた。
「社長、これ……」
「ん? どうせ新手の迷惑メールだろ。最近多いからなあ、そういうの」
「一番の大口さんからです。」
社長の顔色が変わるのを、わたしは初めて見た気がする。
その夜、わたしは家に帰ってから「SCS評価制度」と検索した。出てきたのは、経済産業省とIPA(情報処理推進機構)のページ。読み進めるうちに、これが迷惑メールでもブームでもなく、国の制度として始まった「企業のセキュリティの通信簿」なのだとわかってきた。
そして週明けの朝礼で、社長はビシッとわたしを指差してこう言ったのである。
「よし、担当は君だ!」
私、総務ですけど!?
——こうして、社員8人の町工場のSCS★取得への長い道のりが始まった。この連載は、その全記録である。
SCS評価制度とは?【30秒でわかる要約】
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)とは、企業のサイバーセキュリティ対策の実施状況を★1〜★5の5段階で評価・見える化する、経済産業省・IPAによる制度です。2026年度に運用が開始されました。
ポイントは3つです。
- 対象は大企業だけではない。 サプライチェーン=取引の連鎖に関わるすべての企業が対象で、従業員数による下限はありません。うちのような8人の会社も含まれます
- 義務ではないが、取引で効いてくる。 法律上の義務ではありません。しかし発注側の企業が取引先の★レベルを確認する動きが広がっており、「★3以上」が実質的な取引条件になっていくと見られています
- ★のレベルによって「誰が評価するか」が変わる。 ★1・★2は自己評価、★3は専門家の確認付き自己評価、★4以上は第三者機関による審査です
制度の一次情報はIPAの公式ページで公開されています。本連載でも各回で参照していきます。
なぜ社員10人未満の会社まで対象なのか?
答え:サイバー攻撃の侵入口として、対策の手薄な中小企業が狙われているからです。
大企業のセキュリティは年々固くなっています。すると攻撃者はどうするか。守りの薄い取引先・委託先を踏み台にして、本丸に入るのです。実際、国内でも取引先経由の侵入で大手メーカーの工場が止まった事例が複数起きています。
つまり発注側の大企業から見ると、取引先のセキュリティは「他人事」ではなく「自社のリスク」そのもの。だから調達の場面で「おたくの★はいくつですか?」と聞く動きが広がっているわけです。
うちに届いたあのメールも、まさにこれでした。うちが狙われるかどうかではなく、うちが「穴」になるかどうかを、取引先は見ている——調べていて、ここが一番ゾッとしたところです。
★1〜★5は何が違う?なぜ「★3」が実質ラインなのか
| レベル | 評価の方法 | ざっくり言うと |
|---|---|---|
| ★1〜★2 | 自己評価(自己申告) | 「基本的な対策をやっています」と自分で宣言する段階 |
| ★3 | 専門家確認付き自己評価(要求事項26項目・評価基準83項目、有効期限1年) | 自己評価の内容を、情報処理安全確保支援士などの専門家が確認して署名する。広く知られた一般的なサイバー攻撃を防げる水準 |
| ★4 | 第三者評価機関による審査(要求事項56項目・評価基準157項目、審査は3年に1回+毎年の自己評価) | 書類審査に加えて実地審査や技術検証まで入る。ガバナンスや取引先管理まで踏み込んだ包括的な水準 |
| ★5 | 第三者評価(最高水準) | 重要インフラなど、社会的影響の大きい企業向けの最高レベル |
★3が実質ラインとされる理由は、「第三者の目」が入る最初のレベルだからです。 ★1・★2は自己申告なので、取引先から見ると裏付けがありません。専門家の確認が入る★3から、初めて「対外的に信用できる★」になる——発注側が「★3以上」を求めてくるのはこのためです。
逆に言えば、★3は専門人材のいない中小企業でも、外部の支援を借りながら1〜2年で到達できる水準として設計されています。「うちには無理」と諦める制度ではない、というのが調べてわかった率直な感想でした。
中小企業がまず最初にやるべきことは?
答え:いきなり対策を始めないこと。最初にやるべきは「現状把握」です。
わたしが最初の1週間でやったのは、次の3つだけです。
SCS対応・最初の一歩チェックリスト
- [ ] IPAの公式ページから、★3の要求事項(26項目)と評価基準(83項目)の資料をダウンロードする
- [ ] 取引先からの要請メールに「制度への対応を進めている」旨をまず返信する(無視・放置が一番まずい)
- [ ] 社内の推進担当と、経営者の関与を決める(うちの場合:担当=わたし、決裁=社長)
- [ ] 評価基準83項目に、正直に◯✕をつけてみる(← 次回・第3話でやります)
- [ ] お金のかかる対策・ツール導入は、現状把握が終わるまで買わない
最後の項目は強調しておきたいところです。調べ始めると「SCS対応パック」のような営業も目に入ってきますが、自社の現状がわからないうちに買うと、要らないものを買うことになります。 まずは無料でできる現状把握から。これは実際にやってみた者としての実感です。
よくある質問(FAQ)
Q1. SCS評価制度への対応は義務ですか?罰則はありますか?
A. 法律上の義務ではなく、罰則もありません。ただし取引先が調達条件として★レベルの提示を求めることは今後増えると見られており、「事実上の取引要件」になっていく可能性が高い制度です。
Q2. 従業員10人未満の会社でも★3は取れますか?
A. 取れます。★3は中小企業が1〜2年の取り組みで到達できる水準として設計されており、社内に専門人材がいなくても、情報処理安全確保支援士など外部専門家の支援を受けながら取得できます。本連載はまさに社員8人の会社の取得記録です。
Q3. 取得までにかかる費用はどれくらいですか?
A. 会社の現状によって大きく変わりますが、★3は「専門家確認の費用+不足している対策の整備費用」が中心です。うちの実際の金額は、第10話「★3取得!かかった期間・費用・工数のすべてを公開する」で内訳ごと公開します。
次回予告
社長の「担当は君だ!」で始まったSCS対応。しかし、わたしはセキュリティの「セ」の字も知らない総務担当。専門知識ゼロの担当者は、何から手をつければいいのか?
第2話「社長の決断と『担当者は君だ』— 小さな会社の推進体制のつくり方」につづく。
本連載は実在の制度(SCS評価制度)に基づくフィクションです。制度は2026年度に開始された新しい制度であり、要求事項・評価基準等は今後改訂される可能性があります。最新情報は必ずIPAの一次情報をご確認ください。