SCS評価制度の担当者に専門知識は不要?10人未満の会社の推進体制のつくり方【第2話】
 toy
第2話:社長の決断と「担当者は君だ」— 小さな会社の推進体制のつくり方
連載「社員8人の町工場、SCS評価制度★4への道」第2話
この記事でわかること
- SCS評価制度の担当者にセキュリティの専門知識や資格は必須ではありません。「調べて、社内を回す」力があれば兼務の総務・事務担当でも始められます
- ただし担当者への「丸投げ」は失敗のもと。★3の要求事項には経営者自身の関与が含まれており、「決める・お金を出す・号令をかける」は経営者にしかできない仕事です
- 10人未満の会社の現実解は、担当者1名+経営者の週15分ミーティングというミニマムな体制。この記事ではその作り方と、最初の1カ月のやることを紹介します
前回までのあらすじ
大口取引先から届いた一通のメール——「貴社のSCS評価レベルをご提示ください」。社員8人の金属部品加工会社マツダ精工に、国の新制度「SCS評価制度」の波が突然やってきた。そして週明けの朝礼、社長はわたしを指差して言った。「担当は君だ!」
(第1話はこちら)
「担当は君だ」の翌日
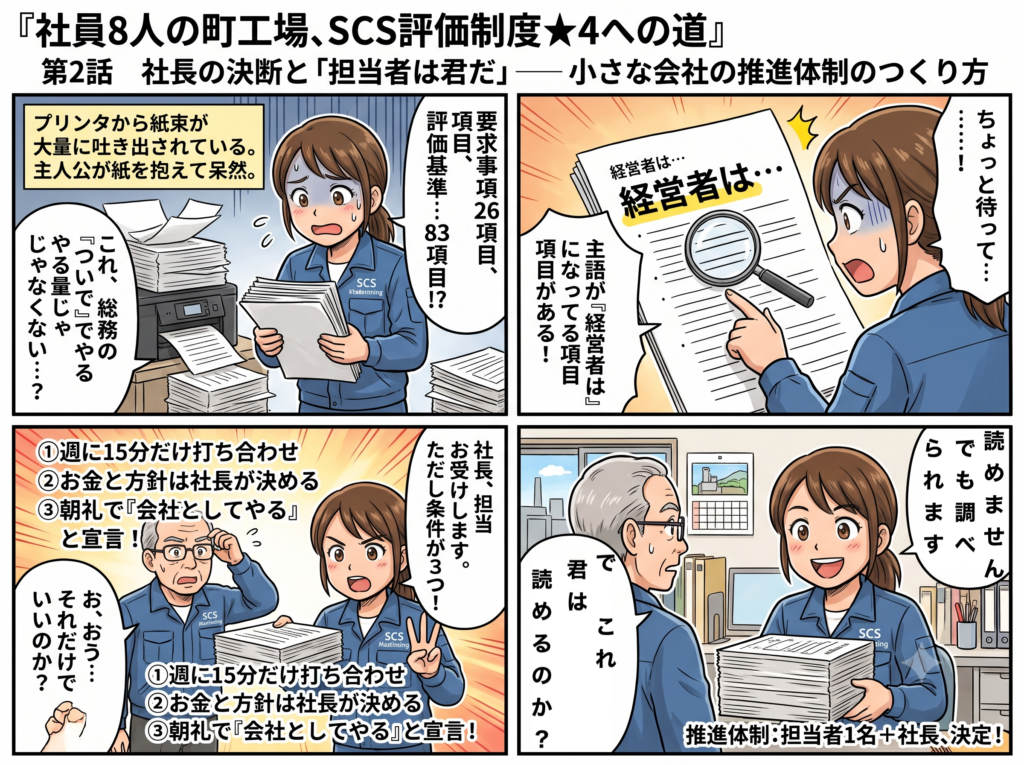
朝イチで、IPAのサイトから★3の資料を印刷してみた。
要求事項26項目。その下にぶら下がる評価基準、83項目。
プリンタから吐き出される紙の束を眺めながら、わたしは月給の額を思い浮かべていた。これ、総務の「ついで」でやる量じゃなくない……?
パラパラめくると、「アクセス制御」「脆弱性管理」「インシデント対応」——日本語のはずなのに意味が入ってこない単語の行列。極めつけは、いくつかの項目にあった主語だ。
「経営者は」。
そう、経営者。83項目の紙束を抱えて、わたしは工場の社長のところへ直行した。
「社長。担当、お受けします。ただし条件が3つあります」
「お、おう」
「1つ、週に15分だけ私と打ち合わせしてください。2つ、お金と方針は社長が決めてください。3つ、朝礼で『会社としてやる』と言ってください。」
「……それだけでいいのか?」
「それがないと進まないんです。この資料、主語が『経営者は』の項目があるんですよ」
社長は紙束を受け取って、老眼鏡をかけ、しばらく黙って眺めていた。そして一言。
「わかった。……で、これ、君は読めるのか?」
「読めません。でも、調べられます。」
これが、うちの推進体制が決まった瞬間だった。担当者1名(兼務)、決裁者1名(社長)、以上。教科書に載っている「情報セキュリティ委員会」とはほど遠い。でも、8人の会社にはこれが正解だったと、いまなら言える。
SCS評価制度の担当者に専門知識は必要か?
答え:必須ではありません。★3は「専門知識のない担当者が、外部の力を借りながら進める」ことを前提にできている制度です。
理由は制度の設計にあります。第1話で紹介したとおり、★3は「専門家確認付き自己評価」。つまり専門的な判断が必要な場面には、情報処理安全確保支援士などの外部専門家が確認役として入る仕組みが最初から組み込まれています。社内の担当者に求められるのは、専門家の代わりになることではなく、次の3つです。
- 調べる力:わからない用語を調べ、IPAの資料を読み解く(完璧な理解でなくていい)
- 社内を回す力:現場に協力してもらい、決まったルールを定着させる
- 記録する力:やったことを証拠(エビデンス)として残す
むしろ、社内の人間関係と業務の実態を知っている総務・事務担当は、「社内を回す力」において外部コンサルより強いというのが、やってみての実感です。パスワードのルールを変えるとき、誰が一番嫌がるか、どう言えば動いてくれるか——それを知っているのは、わたしたちですから。
なぜ「担当者への丸投げ」は失敗するのか?
答え:★3の要求事項には経営者自身がやるべきことが含まれており、担当者では代行できないからです。
★3の要求事項には、セキュリティ対策の方針を定め、体制と資源(お金・時間・人)を確保するという、経営層の関与そのものを求める項目があります。「若いのに任せてある」では、この項目に◯がつきません。
さらに実務面でも、丸投げには落とし穴があります。
- お金の判断ができない:バックアップ用のクラウド契約、ウイルス対策ソフトの更新——数千円〜数万円の支出のたびに稟議で止まると、対応は前に進みません
- 現場が動かない:兼務担当者の「お願い」より、経営者の「うちはやると決めた」の一言のほうが、現場は圧倒的に動きます
- 担当者が潰れる:83項目をひとりで抱えると、通常業務との板挟みで確実に息切れします
経営者がやること・担当者がやることの切り分け
うちで実際に使っている役割分担は、この表のとおりです。ポイントは、経営者の仕事を「時間がかからないが、経営者にしかできないこと」に絞ることです。
| 社長(経営者)の仕事 | わたし(担当者)の仕事 | |
|---|---|---|
| 方針 | 「SCS★3を取る」と決めて全員に宣言する | 方針を文書に落とす |
| お金 | 予算の枠を決める・支出を即決する | 見積りを取り、選択肢を用意する |
| 体制 | 担当者を任命し、時間を確保させる | 進捗を管理し、週次で報告する |
| 現場 | 抵抗があったとき「やる」と言い切る | ルールを作り、教育し、定着させる |
| 記録 | 報告を受けた記録を残す(議事メモでOK) | エビデンスを集めて保管する |
社長の時間負担は、週15分の打ち合わせ+たまの即決だけ。それでも「経営者の関与」の実態と記録はしっかり残ります。この週15分の議事メモが、のちの専門家確認で立派なエビデンスになりました(詳しくは第9話で)。
兼務担当者が最初の1カ月でやることは?
答え:対策はまだ何も始めなくていい。「体制の合意」と「材料集め」だけで十分です。
推進体制づくり・最初の1カ月チェックリスト
- [ ] 経営者と役割分担を合意する(上の表をそのまま使ってOK)
- [ ] 週15分の定例ミーティングをカレンダーに固定する(うちは月曜朝礼のあと)
- [ ] 経営者から全社員に「会社としてSCS★3を目指す」と一言宣言してもらう
- [ ] IPA公式ページから★3の要求事項26項目・評価基準83項目をダウンロードして、担当者が一周ざっと読む(理解度3割でOK)
- [ ] わからなかった用語をリスト化しておく(あとで専門家に聞く材料になる)
- [ ] 地元の商工会議所・よろず支援拠点など、無料で相談できる窓口を1つ見つけておく
「理解度3割でOK」は本気で言っています。わたしも最初の一周は、83項目のうち意味がわかったのは3割くらいでした。それでも、全体の地図を一度見ておくと、次回やる現状把握(セルフチェック)の効率がまるで違います。
よくある質問(FAQ)
Q1. 担当者は何人必要ですか?ひとりでも大丈夫?
A. 10人未満の会社なら担当者1名+経営者で十分です。大事なのは人数より「経営者が関与している実態と記録があること」。ただし担当者の通常業務の負荷調整は必須です(うちは週の数時間をSCS対応に充てる、と社長と合意しました)。
Q2. 担当者に資格(情報処理安全確保支援士など)は必要ですか?
A. 不要です。支援士などの専門家は★3の「確認役」として外部から関わってもらう存在で、社内担当者が資格を持つ必要はありません。ただ、勉強のペースメーカーとしてIPAの「情報セキュリティマネジメント試験」あたりに挑戦するのは悪くない選択です(わたしも受けました。その話はいずれ)。
Q3. 全部外部のコンサルに丸投げしてはだめですか?
A. 書類だけ整えてもらう丸投げは、お金がかかるうえに社内に何も残らず、毎年の自己評価(★3は有効期限1年)のたびに外注費が発生します。「進め方の相談は外部に、社内を回すのは自分たちで」が、費用面でも定着面でも現実的です。
次回予告
体制はできた。資料も読んだ(3割だけ)。いよいよ評価基準83項目に、うちの現状を正直にぶつけてみる——結果は、想像以上に悲惨だった。
第3話「現状把握という名の宝探し — セルフチェックで見えた『うちの点数』」につづく。
本連載は実在の制度(SCS評価制度)に基づくフィクションです。制度は2026年度に開始された新しい制度であり、要求事項・評価基準等は今後改訂される可能性があります。最新情報は必ずIPAの一次情報をご確認ください。